Multi-agents IA : comprendre, orchestrer et fiabiliser plusieurs agents sur une même tâche
Faire travailler plusieurs agents IA sur une même tâche peut sembler séduisant : un agent cherche l’information, un autre rédige, un troisième vérifie, un quatrième décide de l’étape suivante. En théorie, cette organisation ressemble à une équipe d’experts numériques. En pratique, elle peut aussi transformer une petite erreur en chaîne de mauvaises décisions si la coordination est mal conçue.
Un système multi-agent IA n’est donc pas simplement “plusieurs chatbots qui discutent entre eux”. C’est une architecture où des agents autonomes ou semi-autonomes coopèrent autour d’un objectif commun, avec des rôles, des outils, des règles de communication, des validations et souvent un mécanisme d’orchestration. Son intérêt apparaît quand une tâche devient trop longue, trop spécialisée ou trop transversale pour un agent unique.
L’enjeu n’est pas de multiplier les agents, mais de répartir intelligemment le travail sans multiplier les erreurs. C’est ce qui fait la différence entre une expérimentation impressionnante en démonstration et un workflow réellement utile en entreprise.
Pourquoi faire travailler plusieurs agents IA plutôt qu’un seul ?
Un agent IA seul peut déjà accomplir beaucoup de choses : répondre à une question, analyser un document, appeler un outil, générer un contenu, classer des données ou automatiser une action. Mais il atteint vite ses limites lorsque la tâche demande plusieurs expertises, des étapes longues, des validations croisées ou l’usage coordonné de plusieurs systèmes.
Exemple simple : produire une analyse marché à partir de documents internes, de données concurrentielles et d’un brief marketing. Un agent unique peut tout faire, mais il risque de mélanger recherche, synthèse, priorisation et vérification. Un système multi-agent peut au contraire séparer les rôles : un agent collecte, un agent analyse, un agent critique les hypothèses, un agent structure la restitution.
Définition simple d’un système multi-agent IA
Un système multi-agent IA est un ensemble d’agents intelligents qui interagissent entre eux, se répartissent des tâches, utilisent des outils ou des données, puis contribuent à atteindre un objectif commun. Chaque agent peut avoir un rôle, une mémoire, des permissions, des outils et des règles de décision différentes.
Dans une approche fiable, les agents ne sont pas interchangeables. Ils sont conçus comme des composants spécialisés : chercheur, planificateur, rédacteur, vérificateur, contrôleur qualité, agent d’exécution, agent de conformité ou superviseur.
Ce qui change avec les agents IA génératifs modernes
Le concept de système multi-agent existe depuis longtemps en informatique et en intelligence artificielle. Ce qui change avec les modèles de langage récents, c’est la capacité des agents à manipuler du langage naturel, raisonner sur des consignes, utiliser des API, consulter des bases documentaires et produire des livrables exploitables.
Un LLM multi-agent system désigne généralement une architecture où plusieurs agents s’appuient sur des modèles de langage, parfois différents, pour accomplir des sous-tâches. Ces agents peuvent dialoguer, appeler des outils, transmettre des résultats et s’auto-corriger. Mais ils peuvent aussi se convaincre mutuellement d’une information fausse si aucun garde-fou n’est prévu.
Agent IA, mono-agent ou multi-agents : choisir le bon niveau de complexité
La bonne question n’est pas “faut-il passer aux multi-agents IA ?”, mais “la tâche justifie-t-elle cette complexité supplémentaire ?”. Un système multi-agent peut améliorer la robustesse, mais seulement si son architecture réduit réellement les risques au lieu d’ajouter du bruit.
| Approche | Quand l’utiliser | Avantage principal | Limite principale |
|---|---|---|---|
| Agent IA simple | Tâche courte, bien cadrée, peu risquée | Rapide à mettre en place | Peu adapté aux workflows complexes |
| Système mono-agent outillé | Tâche linéaire avec accès à des API, documents ou bases de données | Bon équilibre entre puissance et contrôle | L’agent porte seul la planification, l’exécution et la vérification |
| Système multi-agent IA | Tâche multi-étapes, multi-expertises, avec besoin de vérification ou parallélisation | Spécialisation, contrôle croisé, scalabilité | Coordination, coûts, latence et audit plus complexes |
Synthèse décisionnelle : si un agent unique accomplit la tâche avec une qualité stable, gardez une architecture simple. Passez aux multi-agents uniquement si la séparation des rôles apporte un gain mesurable : meilleure qualité, moins d’erreurs, plus de contrôle, plus de vitesse ou meilleure couverture d’un processus métier.
Quand un agent unique suffit
Un agent unique reste préférable lorsque la tâche est prévisible, courte et faiblement critique. C’est souvent le cas pour :
- la reformulation d’un texte ;
- la classification simple de tickets ou de contenus ;
- la génération d’un premier brouillon ;
- l’extraction d’informations dans un format très cadré ;
- la réponse à une question sur une base documentaire fiable ;
- un workflow linéaire avec peu de décisions intermédiaires.
Dans ces cas, ajouter plusieurs agents risque surtout d’augmenter la latence, les coûts et les points de défaillance.
Quand plusieurs agents deviennent pertinents
Les multi-agents IA deviennent intéressants dès que la tâche demande plusieurs formes d’expertise ou de contrôle. Les signaux les plus courants sont :
- un processus composé de nombreuses étapes interdépendantes ;
- des sources de données multiples à comparer ;
- un besoin de vérification ou de contradiction argumentée ;
- une production qui doit passer par plusieurs niveaux de validation ;
- des interactions avec plusieurs outils métiers ;
- une tâche qui peut être parallélisée pour gagner du temps ;
- un besoin d’auditabilité sur qui a fait quoi, quand et pourquoi.
Le coût caché de la complexité multi-agent
Un système multi-agent ajoute de la puissance, mais aussi de la dette opérationnelle. Chaque agent supplémentaire implique des prompts, des permissions, des logs, des tests, des scénarios d’erreur et des règles d’arrêt. Plus les agents interagissent librement, plus il devient difficile de comprendre pourquoi une décision a été prise.
Les principaux coûts cachés sont la latence, la consommation de tokens, la complexité de monitoring, les conflits entre agents, les boucles de discussion, les erreurs de transmission et la difficulté à attribuer la responsabilité d’un résultat final.
Comment fonctionne un système multi-agent IA fiable
Un système multi-agent IA fiable repose sur des briques simples, mais bien définies. Le modèle mental à retenir est le suivant : des agents spécialisés travaillent dans un environnement contrôlé, accèdent à des outils autorisés, communiquent dans des formats précis et sont supervisés par une logique de coordination.
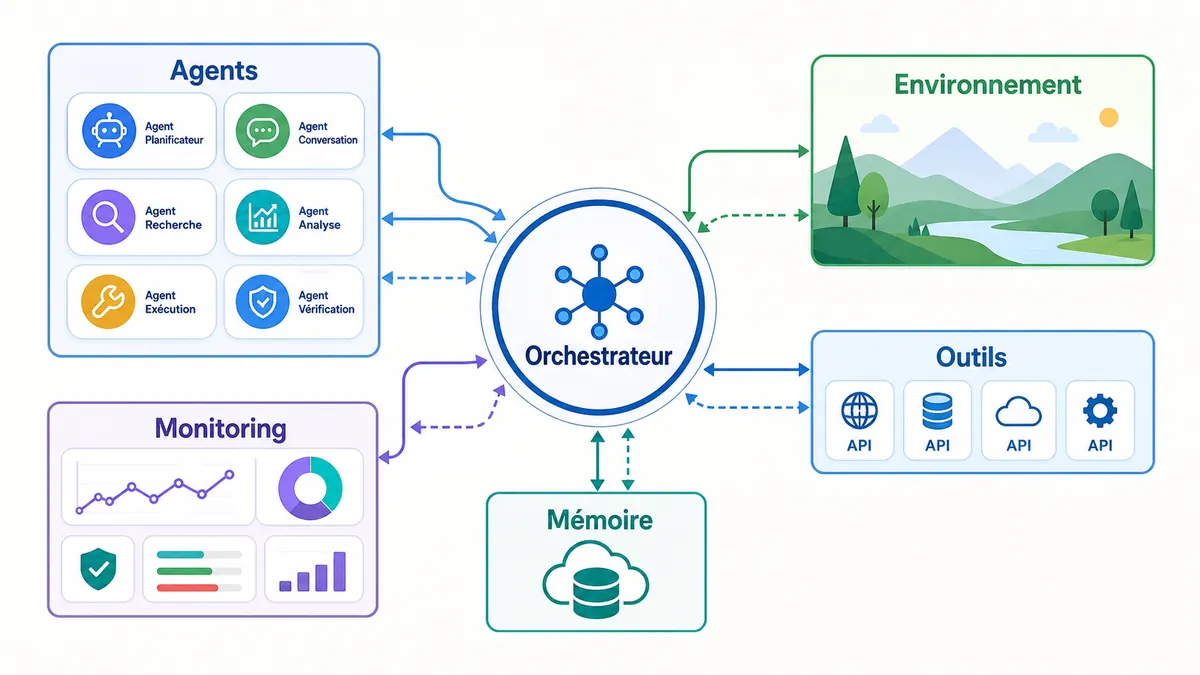
- Objectif : la tâche globale est définie avec un résultat attendu mesurable.
- Découpage : la tâche est divisée en sous-tâches attribuées à des agents spécialisés.
- Exécution : chaque agent agit avec des outils, données et permissions limités.
- Communication : les agents transmettent leurs résultats dans un format structuré.
- Validation : un agent, un orchestrateur ou un humain vérifie les sorties critiques.
- Décision : le système poursuit, corrige, escalade ou arrête le workflow.
- Monitoring : les actions, coûts, erreurs et décisions sont tracés.
Les rôles des agents : produire, chercher, décider, vérifier
Un piège courant consiste à créer plusieurs agents “généralistes” qui discutent entre eux. Cela donne parfois une impression d’intelligence collective, mais peu de fiabilité. Une meilleure approche consiste à attribuer des responsabilités distinctes.
- Agent chercheur : collecte les informations pertinentes dans les sources autorisées.
- Agent analyste : interprète les données, identifie les tendances et formule des hypothèses.
- Agent rédacteur : transforme les résultats en livrable clair.
- Agent vérificateur : contrôle la cohérence, les sources disponibles et les contradictions.
- Agent exécuteur : déclenche une action dans un outil métier lorsque les conditions sont remplies.
- Agent superviseur : arbitre les conflits, valide les étapes et décide d’une escalade humaine.
L’environnement, les outils et les données partagées
Les agents ne doivent pas agir dans le vide. Ils ont besoin d’un environnement : documents internes, CRM, base de connaissances, moteur de recherche, entrepôt de données, outil de ticketing, messagerie, tableur, API ou environnement de simulation.
Pour limiter les erreurs, chaque agent devrait avoir accès uniquement aux ressources nécessaires à sa mission. Un agent chargé de résumer des tickets clients n’a pas forcément besoin de modifier le CRM. Un agent de vérification n’a pas besoin d’envoyer un email. Cette séparation des permissions réduit les risques d’actions non souhaitées.
La communication entre agents
La communication est le cœur de l’orchestration agents IA. Si les agents échangent des messages vagues, les erreurs se propagent. Si les sorties sont structurées, vérifiables et limitées, le système devient plus contrôlable.
Il est utile d’imposer des formats de réponse : résumé, données utilisées, niveau de confiance, incertitudes, hypothèses, décision recommandée, éléments à vérifier. Cette discipline force les agents à expliciter ce qu’ils savent, ce qu’ils supposent et ce qu’ils ne peuvent pas confirmer.
L’orchestrateur ou mécanisme de coordination
L’orchestrateur est le composant qui attribue les tâches, séquence les étapes, transmet le contexte, vérifie les conditions de passage et décide quand arrêter. Il peut être codé de manière déterministe, piloté par un agent superviseur ou combiné avec des règles métier.
Dans les workflows sensibles, il vaut mieux éviter de laisser les agents décider librement de toutes les étapes. Un orchestrateur explicite rend le système plus auditable : on sait quel agent a été appelé, avec quelles données, pour quelle raison et avec quel résultat.
Les principales architectures multi-agents et leur impact sur les erreurs
L’architecture système multi-agent influence directement la fiabilité. Deux systèmes peuvent utiliser les mêmes modèles IA, mais produire des résultats très différents selon la manière dont les agents communiquent, décident et se contrôlent.
| Architecture | Fonctionnement | Cas adapté | Risque principal | Garde-fou recommandé |
|---|---|---|---|---|
| Centralisée | Un orchestrateur distribue les tâches et valide les transitions | Workflow métier audité, support, back-office, conformité | Goulot d’étranglement ou dépendance excessive à l’orchestrateur | Règles claires, logs complets, seuils d’arrêt |
| Décentralisée | Les agents interagissent directement entre eux | Simulation, exploration, résolution distribuée | Boucles, décisions divergentes, consensus fragile | Limites de tours, protocole de vote, validation externe |
| Hiérarchique | Un agent manager coordonne des agents spécialistes | Analyse complexe, production documentaire, pilotage de projet | Erreur du manager transmise à toute la chaîne | Vérificateur indépendant et revue humaine sur les décisions critiques |
| Coalition ou équipe | Des agents sont regroupés temporairement selon la tâche | Problèmes variables, processus transverses, organisation par domaine | Mauvaise composition de l’équipe ou redondance inutile | Critères d’activation, rôles documentés, évaluation par tâche |
Architecture centralisée : plus de contrôle, moins d’autonomie
Dans une architecture centralisée, un orchestrateur contrôle le flux de travail. C’est souvent le modèle le plus adapté pour les entreprises, car il facilite la supervision, l’audit et l’intégration avec des règles métier.
Son principal avantage est la maîtrise : les agents ne s’appellent pas librement, les étapes sont visibles, les validations sont explicites. Sa limite est la rigidité : si l’orchestrateur est mal conçu, tout le système hérite de ses erreurs.
Architecture décentralisée : plus de flexibilité, plus de coordination à maîtriser
Dans une architecture décentralisée, les agents échangent directement entre eux. Ce modèle peut être utile pour explorer plusieurs pistes, simuler des comportements ou répartir une tâche sans point de contrôle unique.
Mais c’est aussi le modèle le plus risqué si l’objectif est la fiabilité opérationnelle. Les agents peuvent débattre sans fin, converger vers une mauvaise conclusion ou amplifier une hypothèse non vérifiée. Il faut donc limiter les tours de conversation, imposer des formats de synthèse et prévoir une validation indépendante.
Architecture hiérarchique : manager, spécialistes et vérificateurs
L’architecture hiérarchique ressemble à une organisation humaine : un agent manager planifie, des agents spécialistes exécutent, puis un ou plusieurs agents vérificateurs contrôlent. Elle est lisible pour les équipes métier et se prête bien aux tâches complexes.
Le point de vigilance concerne l’agent manager. S’il découpe mal la tâche ou ignore une alerte, les agents spécialistes peuvent produire un résultat cohérent en apparence, mais fondé sur une mauvaise direction. Un vérificateur indépendant doit donc pouvoir contester le plan initial.
Architecture en coalition : utile pour les processus transverses
Dans une architecture en coalition, les agents sont activés selon le besoin : finance, juridique, marketing, support, data, produit, sécurité. Ce modèle convient bien aux processus transverses où plusieurs domaines doivent collaborer.
Il faut cependant éviter de convoquer trop d’agents à chaque tâche. Une coalition fiable repose sur des critères d’activation précis : quel agent intervient, sur quel type de décision, avec quelles données, et à quel moment l’humain reprend la main.
Comment éviter que les agents IA multiplient les erreurs
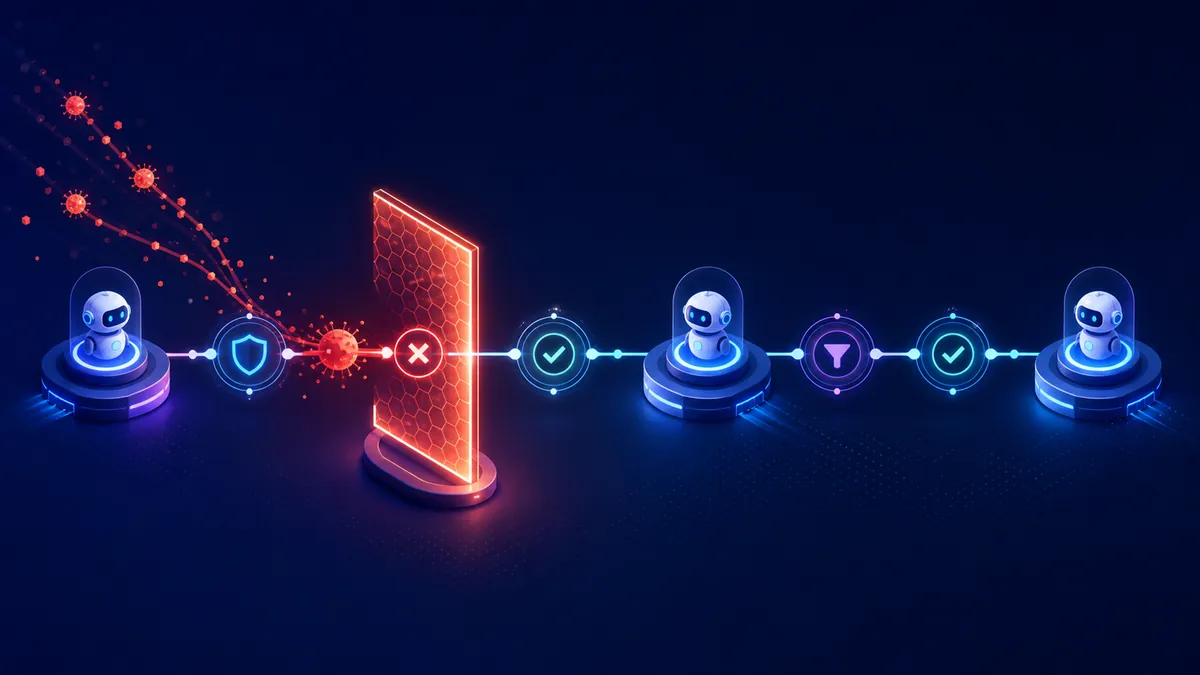
Le risque central des multi-agents IA n’est pas seulement l’hallucination d’un agent. C’est la propagation d’une erreur dans un système où chaque agent prend le résultat précédent comme point de départ. Une information fausse peut être reformulée, enrichie, validée à tort puis transformée en action.
Identifier les erreurs qui se propagent le plus facilement
Les erreurs les plus dangereuses dans un système multi-agent sont rarement visibles immédiatement. Elles prennent souvent la forme d’une hypothèse non vérifiée, d’un contexte mal transmis ou d’une décision plausible mais non fondée.
- Hallucination initiale : un agent produit une information incorrecte, reprise ensuite par les autres.
- Erreur de contexte : un agent reçoit une consigne tronquée ou mal résumée.
- Conflit d’objectifs : deux agents optimisent des critères différents sans arbitrage clair.
- Validation complaisante : un agent vérificateur confirme une réponse sans réelle contradiction.
- Boucle de renforcement : plusieurs agents répètent la même hypothèse jusqu’à la rendre crédible.
- Action prématurée : un agent exécute une opération avant validation suffisante.
Mettre en place des validations croisées utiles
La validation croisée ne consiste pas à demander à deux agents identiques s’ils sont d’accord. Cela revient souvent à doubler le coût sans doubler la fiabilité. Une meilleure méthode consiste à utiliser des agents avec des objectifs différents.
Par exemple, un agent rédacteur cherche la clarté, tandis qu’un agent critique cherche les failles, les contradictions et les affirmations non vérifiables. Un agent conformité peut vérifier les contraintes internes. Un agent data peut contrôler que les chiffres mentionnés existent bien dans les sources accessibles.
Limiter l’autonomie sur les décisions critiques
Plus une action est irréversible, coûteuse ou sensible, moins elle devrait être laissée à une chaîne d’agents sans contrôle humain. Les multi-agents peuvent préparer, analyser et recommander. Mais l’envoi d’un message client sensible, la modification d’un dossier critique ou une décision ayant un impact légal, médical, financier ou RH doit être encadrée par des validations adaptées.
Une règle pratique : autoriser l’autonomie sur les tâches réversibles et à faible risque, imposer une validation humaine sur les actions sensibles, et bloquer automatiquement les cas ambigus.
Utiliser des formats de sortie contrôlés
Les agents sont plus fiables lorsqu’ils produisent des sorties structurées. Un format contrôlé peut inclure :
- la conclusion proposée ;
- les éléments utilisés pour arriver à cette conclusion ;
- les incertitudes restantes ;
- les données manquantes ;
- le niveau de confiance ;
- les actions recommandées ;
- les points nécessitant une validation humaine.
Ce type de format facilite le monitoring agents IA, l’audit et les tests automatiques.
Cas d’utilisation des systèmes multi-agents
Les cas d’utilisation systèmes multi-agents sont particulièrement pertinents lorsque plusieurs expertises doivent se coordonner. L’objectif n’est pas de remplacer une équipe entière, mais d’automatiser certaines étapes répétitives, d’améliorer la préparation des décisions ou de réduire le temps passé à manipuler l’information.
Automatisation de workflows complexes
Un système multi-agent peut traiter un workflow composé de plusieurs étapes : réception d’une demande, qualification, recherche d’informations, génération d’une réponse, contrôle qualité, mise à jour d’un outil métier. C’est utile pour le support client, les opérations, les équipes commerciales ou les fonctions back-office.
Analyse documentaire et veille stratégique
Plusieurs agents peuvent collaborer pour analyser des documents volumineux : l’un extrait les faits, l’autre identifie les thèmes, un autre compare les versions, un dernier produit une synthèse. Cette approche convient à la veille concurrentielle, à la recherche produit, aux appels d’offres ou à l’analyse de contrats, sous réserve de validation humaine pour les éléments sensibles.
Cybersécurité et surveillance opérationnelle
Dans un contexte de cybersécurité, des agents peuvent surveiller des signaux, qualifier des alertes, rechercher des similarités, proposer une priorisation et générer un rapport d’incident. Le système doit toutefois être très contrôlé : permissions limitées, traçabilité complète, seuils d’escalade et validation humaine avant toute action critique.
Banque, retail, santé : des usages possibles mais encadrés
Dans la banque, les multi-agents peuvent aider à préparer l’analyse d’un dossier ou à détecter des incohérences. Dans le retail, ils peuvent coordonner prévision de demande, promotions et support client. Dans la santé, ils peuvent assister l’organisation documentaire ou administrative, mais toute décision médicale doit rester encadrée par des professionnels compétents et les règles applicables.
Mini-cas : produire une analyse marché avec plusieurs agents IA
Imaginons une équipe marketing qui veut produire une analyse marché pour lancer une nouvelle offre. Un agent unique pourrait générer une synthèse, mais le risque serait de mélanger informations vérifiées, suppositions et recommandations. Un système multi-agent mieux conçu peut fonctionner ainsi :
- Agent brief : clarifie l’objectif, le marché, la cible et les livrables attendus.
- Agent recherche : collecte les informations dans les documents et sources autorisées.
- Agent analyse : identifie tendances, segments, opportunités et risques.
- Agent critique : cherche les faiblesses du raisonnement et les affirmations non étayées.
- Agent synthèse : produit une version structurée pour l’équipe marketing.
- Agent qualité : vérifie la cohérence, les données manquantes et les points à valider.
- Humain responsable : valide les conclusions avant diffusion ou décision.
Le point clé est que chaque agent ne doit pas “croire” le précédent. Les agents de contrôle doivent avoir pour mission explicite de contester, vérifier et signaler les incertitudes.
Méthode progressive pour implémenter des multi-agents IA fiables
La meilleure manière de réussir un projet multi-agent est de commencer petit. Il ne faut pas automatiser un processus entier dès le départ, mais choisir une portion du workflow où la valeur est claire et les risques maîtrisables.
1. Choisir une tâche adaptée
La tâche doit être assez complexe pour justifier plusieurs agents, mais assez limitée pour être testable. Un bon premier cas d’usage possède un résultat observable, des données accessibles et un risque opérationnel modéré.
2. Découper les rôles avant de choisir les outils
Avant de chercher un framework multi-agent IA, il faut définir les rôles : qui planifie, qui cherche, qui produit, qui vérifie, qui décide, qui escalade. Cette étape évite de construire une architecture séduisante mais confuse.
3. Définir les échanges entre agents
Chaque transfert d’information doit être cadré. Quel format ? Quel niveau de détail ? Quelles incertitudes ? Quelles données sources ? Quel seuil de confiance ? Quels éléments bloquants ? Un système fiable dépend autant de ses interfaces que de ses agents.
4. Limiter les permissions et l’autonomie
Chaque agent doit disposer des accès minimaux nécessaires. Les actions sensibles doivent être séparées de l’analyse. Un agent peut recommander une action sans avoir le droit de l’exécuter automatiquement.
5. Tester sur un périmètre réduit
Un pilote doit être évalué sur des cas réels ou représentatifs. Il faut tester les cas simples, les cas ambigus, les données manquantes, les contradictions, les erreurs volontaires et les scénarios où le système doit s’arrêter.
6. Mesurer la qualité avec des métriques concrètes
Les avantages systèmes multi-agents ne doivent pas être évalués à l’impression. Il faut suivre des indicateurs :
- taux d’erreurs détectées avant livraison ;
- taux d’escalade humaine ;
- temps moyen de traitement ;
- coût par tâche ;
- taux de réponses incomplètes ;
- nombre de boucles ou relances entre agents ;
- satisfaction des utilisateurs internes ;
- taux de décisions corrigées après revue humaine.
Monitoring agents IA : rendre le système observable
Sans observabilité, un système multi-agent devient une boîte noire distribuée. Le monitoring agents IA doit permettre de comprendre chaque étape : quel agent a été appelé, avec quel contexte, quels outils, quelle sortie, quel coût et quelle décision.
Ce qu’il faut tracer
- les prompts et consignes de chaque agent ;
- les entrées et sorties structurées ;
- les appels d’outils et API ;
- les sources ou documents consultés ;
- les scores de confiance ou critères qualité ;
- les erreurs, blocages et escalades ;
- les coûts et temps d’exécution ;
- les décisions finales et validations humaines.
Définir des seuils d’arrêt
Un système fiable doit savoir ne pas répondre. Les seuils d’arrêt sont essentiels : manque de données, contradiction non résolue, confiance insuffisante, coût dépassé, boucle de discussion, action sensible ou demande hors périmètre.
Ces seuils transforment l’IA agentique multi-agents en système contrôlable. L’objectif n’est pas d’obtenir une réponse à tout prix, mais une réponse utile, traçable et proportionnée au risque.
Framework multi-agent IA : quels critères regarder ?
Un framework multi-agent IA peut accélérer la mise en œuvre, mais il ne remplace pas la conception. Le choix d’un outil doit venir après la définition des rôles, des flux et des garde-fous.
Les critères à examiner sont :
- Orchestration : le framework permet-il de contrôler les étapes ou seulement de faire dialoguer des agents ?
- Mémoire : comment le contexte est-il stocké, résumé, transmis et nettoyé ?
- Logs : peut-on auditer les décisions, messages et appels d’outils ?
- Permissions : peut-on limiter les actions de chaque agent ?
- Sandboxing : les actions risquées peuvent-elles être testées dans un environnement isolé ?
- Évaluation : existe-t-il des mécanismes pour tester la qualité et comparer les versions ?
- Intégrations : le framework se connecte-t-il aux outils métier nécessaires ?
- Gestion des erreurs : peut-il interrompre, relancer, escalader ou corriger un workflow ?
Un bon framework ne doit pas seulement faciliter la création d’agents. Il doit aider à les superviser, les contraindre et les améliorer.
Quand ne pas utiliser de multi-agents IA
Les défis systèmes multi-agents IA sont parfois sous-estimés parce que les démonstrations se concentrent sur des scénarios favorables. Dans plusieurs situations, les multi-agents ne sont pas le bon choix.
- Tâche simple : si une requête unique suffit, l’orchestration est superflue.
- Données peu fiables : plusieurs agents ne corrigent pas automatiquement une mauvaise base d’information.
- Besoin de réponse déterministe : si le résultat doit être strictement identique à chaque exécution, une logique classique peut être préférable.
- Absence de monitoring : sans logs ni audit, le risque devient difficile à maîtriser.
- Budget de test insuffisant : un système multi-agent demande des scénarios, des évaluations et des itérations.
- Responsabilité floue : si personne ne sait qui valide le résultat final, le système n’est pas prêt.
Checklist pour concevoir un système multi-agent IA fiable
Avant de déployer plusieurs agents sur une même tâche, cette checklist permet d’évaluer la maturité du projet.
- L’objectif métier est clair et mesurable.
- Le passage au multi-agent apporte un gain réel par rapport à un agent unique.
- Chaque agent a un rôle distinct et documenté.
- Les permissions sont limitées selon le principe du moindre privilège.
- Les échanges entre agents utilisent des formats structurés.
- Les données sources sont identifiées et accessibles.
- Les étapes critiques comportent une validation indépendante.
- Les seuils d’arrêt et d’escalade humaine sont définis.
- Les logs permettent d’auditer chaque décision.
- Les métriques qualité sont suivies dans le temps.
- Les cas d’erreur sont testés avant généralisation.
- Un responsable humain reste identifié pour le résultat final.
Ce qu’il faut retenir
Les multi-agents IA ne sont pas une solution magique, mais une manière puissante d’organiser le travail de plusieurs agents spécialisés. Leur valeur apparaît dans les tâches complexes, transverses ou critiques, lorsque la spécialisation, la vérification croisée et la parallélisation apportent un gain réel.
La fiabilité ne vient pas du nombre d’agents, mais de la qualité de l’orchestration : rôles clairs, données maîtrisées, communication structurée, validation indépendante, monitoring complet et limites d’autonomie. Sans ces garde-fous, les agents peuvent amplifier les hallucinations, les conflits et les erreurs de coordination.
La bonne approche consiste donc à commencer par un périmètre réduit, mesurer la qualité, identifier les points de propagation d’erreurs, puis élargir progressivement. Dans une logique d’IA agentique multi-agents, le vrai avantage compétitif ne sera pas seulement de créer des agents, mais de savoir les faire collaborer de manière contrôlée, observable et utile.