Agent IA en développement logiciel : comment lui confier du code sans mettre le projet en risque
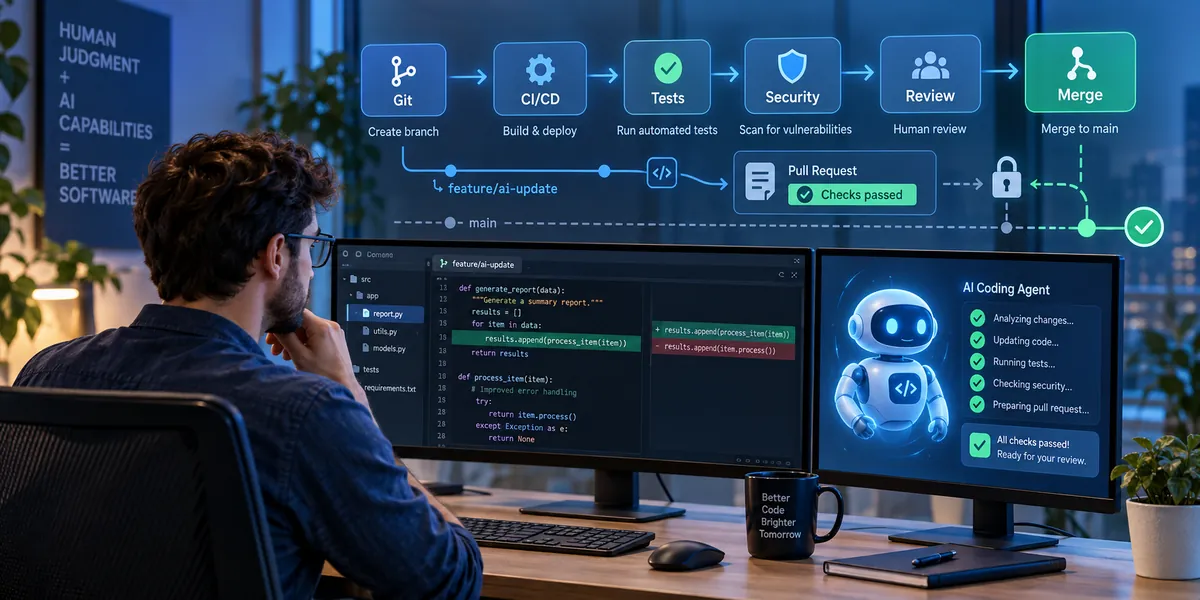
Confier une tâche de code à un agent IA peut faire gagner du temps. Mais lui donner accès à un dépôt sans cadre clair, c’est aussi prendre le risque d’introduire une régression, une dépendance douteuse, une faille de sécurité ou une modification métier mal comprise.
La bonne approche n’est donc pas de se demander si un agent IA développement logiciel peut coder à votre place. La vraie question est : comment lui déléguer une tâche précise, vérifiable et réversible, sans lui laisser casser le projet ?
Ce guide propose une méthode concrète : choisir les bonnes tâches, limiter l’autonomie, préparer le contexte, isoler les changements, exiger des tests, passer par la CI/CD et garder une revue humaine obligatoire. L’objectif n’est pas de remplacer le développeur, mais de transformer l’agent IA en contributeur contrôlé.
Ce qu’un agent IA change vraiment dans le développement logiciel
Un agent IA de code n’est pas seulement un chatbot qui répond à une question technique. Dans un contexte de développement logiciel, il peut analyser un dépôt, proposer un plan, modifier des fichiers, lancer des tests, corriger ses erreurs et préparer une pull request. C’est précisément cette capacité d’action qui le rend utile, mais aussi plus risqué qu’un simple assistant conversationnel.
La différence agent IA assistant IA chatbot tient surtout à trois éléments : le niveau d’autonomie, l’accès aux outils et la capacité à agir sur un environnement réel.
Agent IA, copilote, chatbot et bot : ce qu’ils peuvent ou ne peuvent pas faire dans un dépôt de code
| Type d’outil | Ce qu’il fait bien | Limite principale | Niveau de risque |
|---|---|---|---|
| Chatbot IA | Expliquer une erreur, proposer un exemple, reformuler une logique | Ne connaît pas forcément votre dépôt ni vos contraintes réelles | Faible si aucun code n’est appliqué automatiquement |
| Copilote de code | Suggérer du code dans l’IDE, compléter une fonction, générer un test | Dépend fortement de la validation du développeur | Modéré selon la qualité de la revue |
| Agent IA de code | Lire plusieurs fichiers, planifier, modifier, tester, itérer | Peut prendre de mauvaises décisions si le périmètre est flou | Élevé sans sandbox, tests et permissions limitées |
| Bot DevOps classique | Exécuter des tâches prédéfinies : build, déploiement, notification | Ne raisonne pas vraiment sur le code ou le contexte métier | Prévisible, mais dangereux si mal configuré |
| Plateforme DevSecOps augmentée par IA | Relier code, tests, sécurité, revue, tickets et pipelines | Demande une gouvernance claire et une bonne intégration | Variable selon les droits accordés |
Un logiciel agent IA pour développement peut donc prendre plusieurs formes : extension d’IDE, assistant de revue de code, agent autonome connecté au dépôt, outil de génération de tests, ou plateforme plus large intégrée à la CI/CD. Le bon choix dépend moins de la promesse marketing que de votre capacité à contrôler ce qu’il peut lire, modifier et exécuter.
Pourquoi le développeur devient pilote, relecteur et garant du contexte
Avec un agent IA, le développeur ne disparaît pas. Il change de rôle. Il devient davantage pilote, relecteur, architecte du contexte et responsable de la validation. C’est une différence importante avec l’image simpliste du “développeur remplacé par l’IA”.
Le développeur augmenté par IA doit surtout :
- transformer une demande métier vague en tâche technique claire ;
- définir ce que l’agent a le droit de modifier ;
- fournir les conventions du projet et les contraintes de sécurité ;
- vérifier que la solution reste maintenable ;
- refuser un changement même s’il “fonctionne” localement ;
- décider si le code peut être mergé, déployé ou rejeté.
L’IA dans le cycle de développement logiciel est donc utile si elle s’insère dans une chaîne de décision existante. Elle devient dangereuse quand elle remplace les étapes de cadrage, de test et de revue.
Quelles tâches confier à un agent IA de code, et lesquelles garder sous contrôle humain
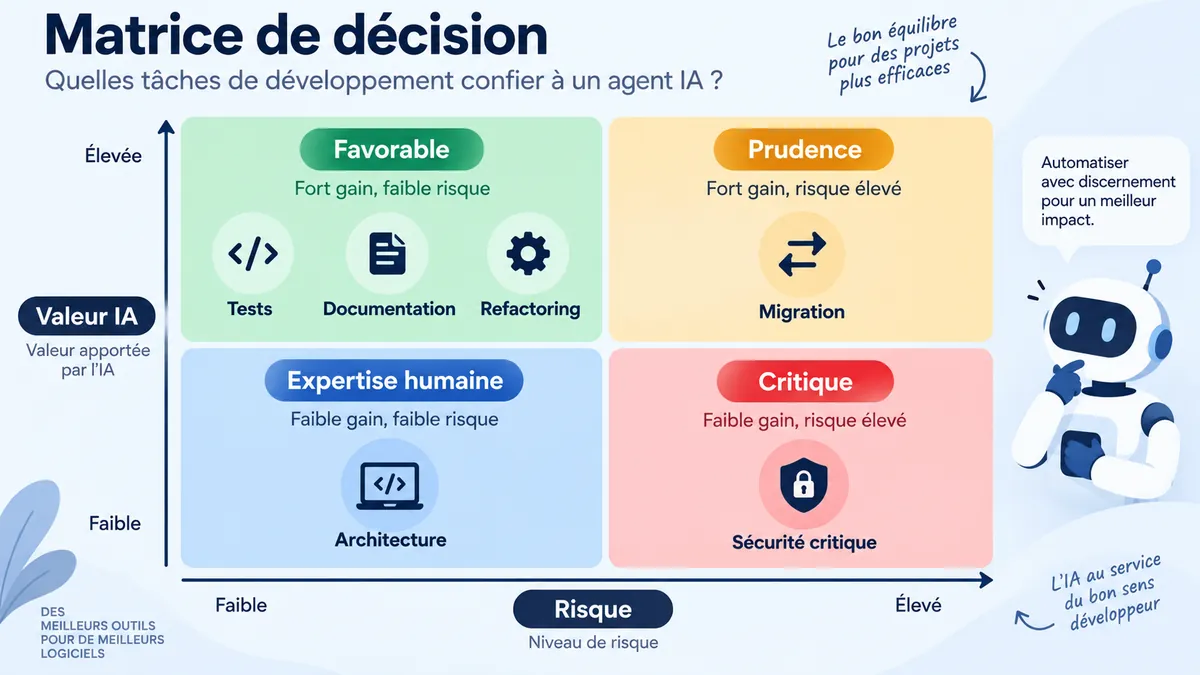
Un agent IA n’a pas besoin d’une autonomie totale pour être rentable. Au contraire, les meilleurs premiers cas d’usage sont souvent simples, localisés et vérifiables. L’idée est de commencer par des tâches où l’erreur est détectable rapidement et où le rollback est facile.
Tâches à faible risque : tests, documentation, petites corrections et refactoring localisé
Ces tâches sont de bons points de départ pour un outil IA pour développeur, car elles sont limitées et faciles à valider.
| Tâche | Pourquoi c’est adapté | Garde-fou minimum |
|---|---|---|
| Génération de tests unitaires | L’agent peut couvrir des cas oubliés et accélérer l’écriture de tests | Relire les assertions et vérifier qu’elles testent le bon comportement |
| Documentation d’une API interne | Il peut résumer les paramètres, retours et exemples d’usage | Comparer avec le comportement réel et les conventions du projet |
| Correction d’un bug isolé | Le périmètre est clair si l’erreur est reproductible | Fournir un test de non-régression ou demander à l’agent d’en ajouter un |
| Refactoring localisé | Il peut simplifier une fonction ou réduire la duplication | Limiter les fichiers autorisés et interdire le changement de comportement |
| Mise en forme ou typage progressif | La validation peut être automatisée par lint, type-checking et tests | Éviter les modifications massives en une seule pull request |
Tâches à risque moyen : migration, optimisation, intégration d’API et dette technique ciblée
Un agent IA peut aussi aider sur des sujets plus ambitieux, mais seulement si le cadre est solide. Une migration de dépendance, une optimisation de performance ou une intégration d’API externe demande plus de contexte et plus de contrôle.
Dans ces cas, l’agent peut être utile pour :
- identifier les fichiers impactés ;
- proposer un plan de migration ;
- préparer une première version de correctif ;
- mettre à jour les tests et la documentation ;
- lister les zones incertaines à faire valider par un humain.
Mais il ne doit pas décider seul des choix structurants. Par exemple, s’il ajoute une nouvelle bibliothèque, modifie un schéma de données ou change un comportement utilisateur, la validation humaine doit être renforcée.
Tâches à éviter en autonomie : architecture, sécurité critique, logique métier ambiguë et production
Un agent IA autonome développement ne doit pas recevoir carte blanche sur les zones critiques du projet. Certaines tâches peuvent être assistées par l’IA, mais pas déléguées en autonomie.
- Refonte d’architecture : l’agent peut proposer des options, pas décider seul du découpage, des dépendances ou des compromis long terme.
- Sécurité critique : authentification, autorisation, chiffrement, gestion des secrets et contrôle d’accès doivent être revus par des personnes compétentes.
- Logique métier ambiguë : si la règle métier n’est pas claire, l’agent risque de produire un code cohérent techniquement mais faux fonctionnellement.
- Actions en production : migration de données, suppression, déploiement et modification d’infrastructure doivent rester sous contrôle strict.
- Changements irréversibles : tout ce qui ne peut pas être annulé facilement doit être exclu de l’autonomie de l’agent.
La méthode sûre pour déléguer une tâche de développement à un agent IA
Si vous cherchez comment utiliser un agent IA pour coder sans mettre le projet en risque, retenez une règle simple : l’agent doit travailler comme un contributeur externe junior mais rapide. Il peut proposer, modifier et expliquer. Il ne doit pas merger, déployer ou décider seul.
1. Définir l’objectif, le périmètre et les fichiers autorisés
Une tâche donnée à un agent IA doit être plus précise qu’un ticket vague. “Améliore le module de paiement” est une mauvaise consigne. “Ajoute un test de non-régression pour le cas de carte expirée dans PaymentValidator, sans modifier l’API publique” est exploitable.
Avant de lancer l’agent, définissez :
- l’objectif observable : quel comportement doit changer ou être ajouté ;
- le périmètre : quels dossiers et fichiers peuvent être lus ou modifiés ;
- les interdits : pas de nouvelle dépendance, pas de changement d’API, pas de modification de schéma, par exemple ;
- les critères d’acceptation : tests à passer, comportement attendu, documentation à mettre à jour ;
- le format de livraison : patch, pull request, résumé, liste des risques.
2. Fournir le contexte utile sans exposer d’informations sensibles
La qualité du résultat dépend beaucoup du contexte fourni. Un agent IA de code peut être très performant sur une tâche bien cadrée, mais produire une solution fragile s’il ignore les conventions du projet ou la logique métier.
Contexte utile à fournir :
- la description du bug ou de la fonctionnalité ;
- les fichiers concernés ;
- les conventions de nommage et d’architecture ;
- les tests existants ;
- les logs anonymisés ;
- les contraintes de compatibilité ;
- les règles métier nécessaires ;
- les exemples d’entrées et de sorties attendues.
Contexte à éviter ou à protéger :
- secrets d’API, tokens, clés privées et mots de passe ;
- données personnelles non anonymisées ;
- informations clients confidentielles ;
- code propriétaire envoyé à un service non validé par l’organisation ;
- accès direct à des environnements de production.
La sécurité agent IA code commence souvent ici : ne donnez pas à l’outil plus d’informations que nécessaire, et ne collez jamais de secrets dans un prompt.
3. Travailler en branche isolée ou sandbox avant toute intégration
Un agent ne doit jamais modifier directement la branche principale. La règle devrait être non négociable : branche dédiée, environnement isolé, aucun accès production.
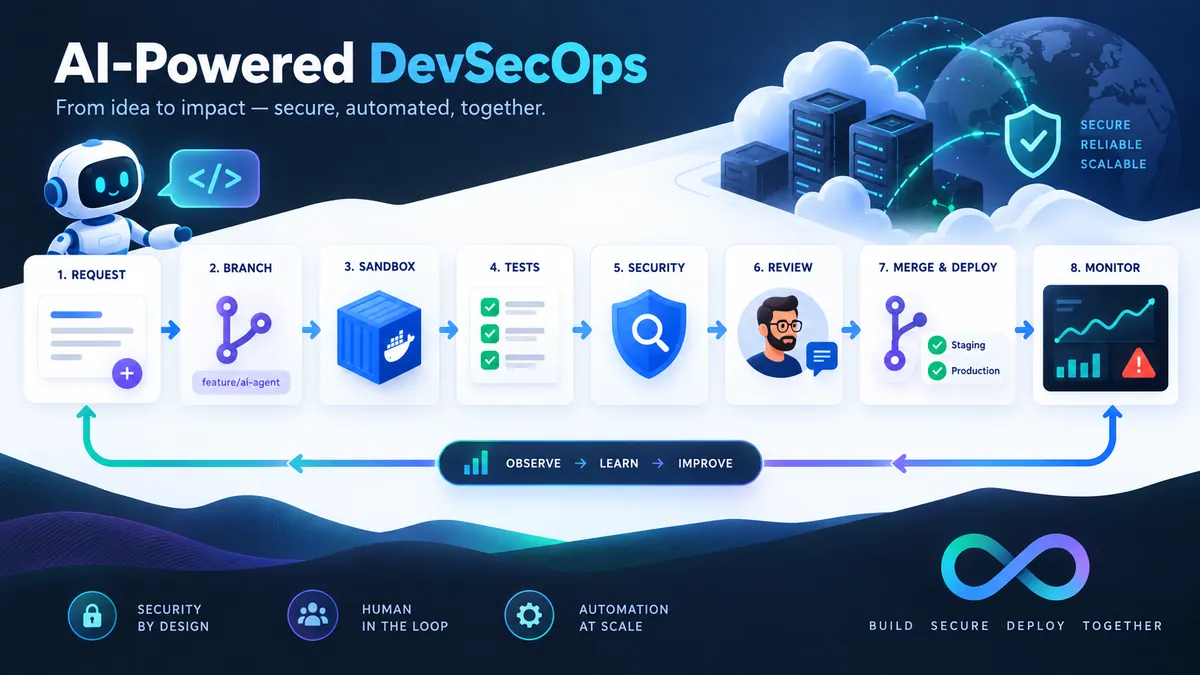
Un workflow sûr peut ressembler à ceci :
- créer une branche dédiée depuis une base à jour ;
- donner à l’agent uniquement le ticket, les fichiers nécessaires et les commandes autorisées ;
- lancer les modifications dans un environnement local, un conteneur ou une sandbox ;
- exécuter les tests ciblés puis la suite complète si nécessaire ;
- ouvrir une pull request avec résumé automatique et limites connues ;
- faire relire par un développeur humain ;
- merger uniquement si la CI, la revue et les critères d’acceptation sont validés.
4. Exiger tests, explication des changements et limites connues
Un agent IA ne doit pas seulement livrer du code. Il doit aussi fournir les éléments qui permettent de le contrôler.
Demandez systématiquement :
- un résumé des fichiers modifiés ;
- la raison de chaque modification importante ;
- les tests ajoutés ou modifiés ;
- les commandes exécutées et leurs résultats ;
- les limites de la solution ;
- les hypothèses prises par l’agent ;
- les points à vérifier par un humain.
Cette exigence réduit un risque fréquent : accepter du code qui semble fonctionner, mais dont personne ne comprend vraiment les implications.
5. Valider par CI, revue humaine et merge progressif
Les agents IA DevOps prennent tout leur sens lorsqu’ils sont reliés à la chaîne d’intégration existante. Mais l’automatisation ne doit pas contourner les contrôles. Elle doit les renforcer.
Votre pipeline devrait au minimum inclure :
- tests unitaires ;
- tests d’intégration si le changement touche plusieurs modules ;
- lint et formatage ;
- analyse statique ;
- scan de dépendances et vulnérabilités ;
- vérification des licences si une dépendance est ajoutée ;
- contrôle de couverture de tests ;
- revue humaine obligatoire avant merge.
Pour les changements sensibles, ajoutez un déploiement progressif : feature flag, canary release, rollback préparé, monitoring d’erreurs et alertes. L’agent peut aider à préparer ces éléments, mais ne devrait pas décider seul de la mise en production.
Exemple de brief à donner à un agent IA pour modifier du code
Voici un modèle de consigne réutilisable. Il est volontairement structuré pour réduire les zones d’interprétation. Adaptez-le à votre langage, votre framework et votre workflow.
Modèle de consigne complet
Contexte :
Tu travailles sur le dépôt [nom du projet], une application [type d’application].
La tâche concerne uniquement [module / dossier / composant].
Respecte les conventions existantes du projet.

Objectif :
Corriger [bug précis] / ajouter [fonctionnalité précise] / écrire des tests pour [comportement précis].

Périmètre autorisé :
Tu peux lire les fichiers suivants :
- [chemin/fichier 1]
- [chemin/fichier 2]

Tu peux modifier uniquement :
- [chemin/fichier autorisé 1]
- [chemin/fichier autorisé 2]

Interdictions :
- Ne modifie pas l’API publique.
- N’ajoute aucune dépendance sans justification explicite.
- Ne change pas le schéma de base de données.
- Ne modifie pas la configuration de déploiement.
- N’utilise aucun secret ou donnée sensible.

Contraintes techniques :
- Langage / framework : [exemple]
- Version cible : [exemple]
- Style de code : respecte les conventions existantes.
- Performance : ne pas ajouter de requête ou boucle coûteuse sans justification.

Critères d’acceptation :
- Le cas [A] doit produire [résultat attendu].
- Le cas [B] doit rester inchangé.
- Un test de non-régression doit être ajouté.
- Les tests existants doivent continuer à passer.

Tests à exécuter :
- [commande de test ciblée]
- [commande lint/type-check]
- [commande de test complète si nécessaire]

Livrable attendu :
- Modifications proposées sous forme de patch ou pull request.
- Résumé des fichiers modifiés.
- Explication des choix techniques.
- Liste des tests exécutés et résultats.
- Hypothèses prises.
- Points à faire valider par un humain.
Pourquoi ce brief protège le projet
Ce type de consigne force l’agent à travailler dans un cadre. Il limite les modifications opportunistes, réduit les ajouts de dépendances inutiles et rend la revue plus rapide. Surtout, il transforme une demande floue en contrat vérifiable.
Un bon brief ne garantit pas que le code sera parfait. Il garantit plutôt que l’erreur sera plus facile à détecter.
Matrice d’autonomie : jusqu’où laisser agir l’agent IA ?
Toutes les équipes n’ont pas le même niveau de maturité. Un projet avec une forte couverture de tests, une CI fiable et des revues de code strictes peut accorder plus d’autonomie qu’un projet legacy peu testé.
| Situation | Autonomie recommandée | Contrôle obligatoire |
|---|---|---|
| Tâche simple, tests existants, faible impact | L’agent peut proposer un patch complet | CI + revue humaine rapide |
| Bug reproductible mais code sensible | L’agent propose une analyse et un correctif limité | Test de non-régression + revue renforcée |
| Migration de dépendance | L’agent prépare un plan et une PR par lot | Scan sécurité, tests complets, rollback |
| Projet legacy peu testé | L’agent aide d’abord à écrire des tests de caractérisation | Validation manuelle élevée |
| Architecture ou sécurité critique | L’agent peut fournir des options et une analyse | Décision humaine, revue experte, validation formelle |
| Production ou données réelles | Pas d’action autonome | Procédure DevOps standard, approbations, audit |
La règle pratique : plus la tâche est critique, moins l’agent doit agir directement. Sur les zones sensibles, utilisez-le comme assistant d’analyse, pas comme opérateur autonome.
Sécurité : les risques concrets à contrôler avant d’ouvrir le dépôt
La sécurité d’un agent IA de code ne se résume pas à “ne pas lui faire confiance”. Il faut définir des limites techniques et organisationnelles.
Secrets et données sensibles
Le premier risque est l’exposition involontaire de secrets : clés API, jetons d’accès, chaînes de connexion, données clients ou informations internes. Même si l’outil utilisé semble fiable, appliquez le principe du moindre privilège.
- Ne collez pas de secrets dans les prompts.
- Utilisez des variables factices dans les exemples.
- Anonymisez les logs.
- Vérifiez la politique de conservation des données de l’outil.
- Évitez d’envoyer du code sensible à un service non approuvé.
Droits d’accès au dépôt
Un agent n’a pas besoin d’un accès administrateur pour corriger un test. Limitez ses droits au strict nécessaire.
- Lecture seule pour l’analyse initiale si possible.
- Modification uniquement sur branche dédiée.
- Interdiction de push direct sur la branche principale.
- Pas de permission de merge automatique sans approbation.
- Journalisation des actions effectuées par l’agent.
Dépendances, licences et supply chain
Un agent peut être tenté d’ajouter une bibliothèque pour résoudre vite un problème. Ce n’est pas toujours acceptable. Toute nouvelle dépendance doit être justifiée, vérifiée et approuvée.
Contrôlez notamment :
- la popularité et la maintenance du paquet ;
- les vulnérabilités connues ;
- la licence ;
- l’impact sur la taille, les performances ou la surface d’attaque ;
- l’existence d’une solution déjà présente dans le projet.
Injection de prompt et consignes malveillantes
Un risque moins visible concerne les instructions cachées dans du contenu analysé par l’agent : issue, commentaire, fichier de documentation, extrait externe. Un agent trop permissif pourrait suivre une consigne qui ne vient pas du développeur responsable.
Pour limiter ce risque, demandez à l’agent d’ignorer toute instruction trouvée dans les fichiers ou tickets si elle contredit la consigne principale. Les règles système, les politiques internes et les permissions techniques doivent primer sur le contenu analysé.
Definition of Done pour du code produit avec un agent IA
Une équipe qui utilise un agent IA doit adapter sa Definition of Done. Le but n’est pas d’ajouter de la bureaucratie, mais de rendre la contribution de l’agent aussi contrôlable qu’une contribution humaine.
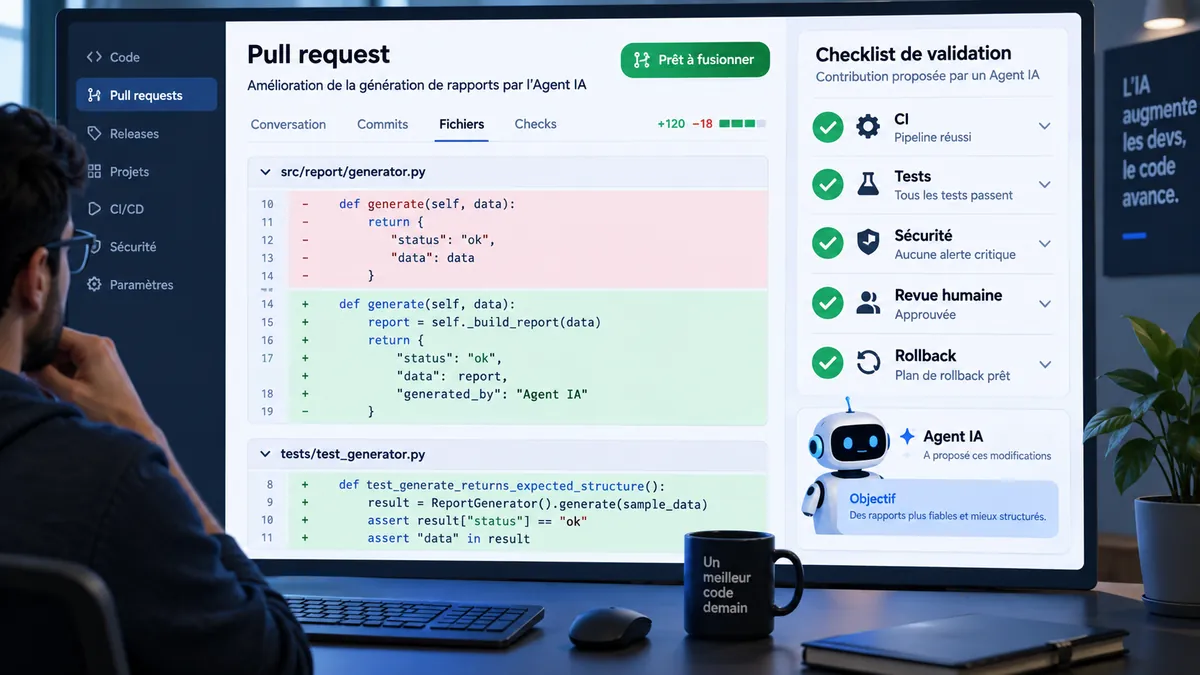
Exemple de Definition of Done :
- La tâche correspond à un ticket ou un brief validé.
- Le périmètre de fichiers modifiés respecte la consigne.
- Aucune dépendance n’a été ajoutée sans justification et validation.
- Les tests pertinents ont été ajoutés ou mis à jour.
- Les tests automatisés passent dans la CI.
- Le lint, le formatage et l’analyse statique sont validés.
- Les impacts sécurité ont été vérifiés.
- Les changements sont compréhensibles par un développeur humain.
- Les hypothèses et limites sont documentées dans la pull request.
- Une revue humaine a approuvé le merge.
- Un rollback est possible si le changement touche une zone sensible.
Cette checklist est particulièrement utile pour les équipes qui commencent à intégrer des agents IA DevOps dans leurs workflows. Elle évite que la vitesse de production dépasse la capacité de contrôle.
Comment choisir un logiciel agent IA pour développement
Il existe de nombreux outils IA pour développeur, mais tous ne répondent pas au même besoin. Avant de choisir, clarifiez votre scénario principal.
Pour l’aide au code dans l’IDE
Si l’objectif est d’accélérer l’écriture quotidienne, un copilote intégré à l’éditeur peut suffire. Il est adapté pour compléter du code, générer des fonctions simples, écrire des tests ou expliquer une erreur. Le contrôle reste proche du développeur, ce qui limite le risque.
Pour les tâches multi-fichiers
Si vous voulez qu’un outil comprenne une partie du dépôt, modifie plusieurs fichiers et itère après les tests, il faut plutôt regarder du côté des agents IA de code. Dans ce cas, vérifiez la gestion des permissions, la visibilité sur les actions, l’intégration Git et la possibilité de travailler en branche isolée.
Pour la revue et la sécurité
Certains outils sont plus utiles en relecture : détection de bugs probables, analyse de vulnérabilités, explication d’une pull request, suggestion de tests manquants. Ce scénario est intéressant pour commencer, car l’agent n’écrit pas forcément le code final : il aide à mieux le contrôler.
Pour une équipe DevSecOps
Dans une organisation plus mature, la valeur vient de l’intégration au cycle complet : ticket, dépôt Git, pipeline CI/CD, sécurité, documentation, déploiement et monitoring. Les critères importants deviennent alors la traçabilité, les règles d’approbation, les journaux d’audit et l’administration des accès.
Questions à poser avant adoption :
- Où les données et le code sont-ils traités ?
- Peut-on désactiver l’entraînement sur les données de l’entreprise ?
- Quels droits l’agent peut-il recevoir dans le dépôt ?
- Peut-on limiter les fichiers, commandes et environnements accessibles ?
- L’outil s’intègre-t-il à la CI/CD existante ?
- Les actions de l’agent sont-elles journalisées ?
- Peut-on imposer une revue humaine avant merge ?
- Comment l’outil gère-t-il les secrets et les dépendances ?
- Quels indicateurs permettent de mesurer le gain réel ?
Mesurer si l’agent IA apporte vraiment de la valeur
Un agent IA peut donner une impression de productivité parce qu’il produit vite du code. Mais produire plus de lignes ne signifie pas livrer plus de valeur. Pour évaluer son intérêt réel, mesurez des indicateurs liés au cycle de développement.
| Indicateur | Ce qu’il révèle | Attention à |
|---|---|---|
| Temps moyen pour traiter une tâche simple | Gain de vitesse sur les tâches répétitives | Ne pas ignorer le temps de revue supplémentaire |
| Taux de pull requests acceptées | Qualité globale des contributions IA | Un taux élevé ne suffit pas si les tâches sont trop faciles |
| Nombre de corrections après revue | Charge transférée vers les développeurs humains | Un agent rapide mais souvent faux peut ralentir l’équipe |
| Couverture de tests ajoutée | Amélioration mesurable de la sécurité de changement | Les tests doivent vérifier le bon comportement, pas seulement couvrir des lignes |
| Incidents liés aux changements générés | Impact réel sur la stabilité | À suivre séparément des incidents classiques |
| Temps de cycle ticket → merge | Effet sur le delivery | À comparer par type de tâche, pas en moyenne globale uniquement |
Une bonne expérimentation dure quelques semaines, sur des tâches comparables, avec des règles claires. L’objectif n’est pas de prouver que l’IA est magique, mais d’identifier où elle améliore vraiment le flux de travail.
Les erreurs fréquentes quand une équipe commence avec les agents IA
Les problèmes ne viennent pas toujours de l’outil. Ils viennent souvent d’une délégation trop vague ou d’un manque de garde-fous.
- Donner une tâche trop large : l’agent compense le flou avec des hypothèses.
- Accepter du code sans le comprendre : le risque de dette technique augmente.
- Laisser ajouter des dépendances librement : la surface d’attaque et la maintenance peuvent exploser.
- Confondre tests qui passent et fonctionnalité correcte : des tests incomplets ne prouvent pas que le comportement métier est bon.
- Automatiser le merge trop tôt : la vitesse ne doit pas supprimer la responsabilité.
- Utiliser l’agent sur du legacy non couvert : commencez plutôt par des tests de caractérisation.
- Ne pas documenter les limites : la revue devient plus difficile et le savoir reste implicite.
Un protocole simple pour commencer sans prendre trop de risque
Pour une première adoption, inutile de brancher un agent IA sur tout votre système. Commencez petit, mesurez, puis augmentez progressivement le niveau d’autonomie.
- Semaine 1 : utiliser l’agent pour expliquer du code, proposer des tests et documenter des fonctions.
- Semaine 2 : lui confier des corrections isolées sur branche dédiée, avec revue humaine stricte.
- Semaine 3 : tester des refactorings localisés et des migrations mineures, toujours avec CI complète.
- Semaine 4 : mesurer les gains, les erreurs, le temps de revue et les incidents potentiels.
- Après validation : formaliser les règles d’usage, la Definition of Done et les niveaux d’autonomie autorisés.
Ce protocole permet d’apprendre où l’agent est réellement utile dans votre contexte, sans transformer votre dépôt en terrain d’expérimentation incontrôlé.
Conclusion : un agent IA de code doit être rapide, mais jamais incontrôlé
Un agent IA peut devenir un vrai levier de productivité dans le développement logiciel : génération de tests, correction de bugs isolés, documentation, refactoring localisé, préparation de migrations ou aide à la revue. Mais sa valeur dépend directement du cadre dans lequel il travaille.
Pour déléguer sans mettre le projet en risque, retenez ces principes :
- définir une tâche précise et vérifiable ;
- limiter les fichiers, commandes et droits accessibles ;
- protéger les secrets et les données sensibles ;
- travailler sur une branche isolée ou en sandbox ;
- exiger des tests et une explication des changements ;
- faire passer la CI, l’analyse sécurité et la revue humaine ;
- mesurer les gains réels, pas seulement la quantité de code produite.
Le bon modèle n’est pas “l’agent code et l’humain regarde de loin”. C’est plutôt : l’humain cadre, l’agent exécute, la chaîne DevSecOps vérifie, et le développeur décide. C’est cette combinaison qui permet de profiter de l’IA sans sacrifier la qualité, la sécurité ni la maintenabilité du projet.